jueves, 31 de mayo de 2018

Certificados Digitales ¿Son la mejor opción?

Certificados Digitales

Los certificados digitales permiten la identificación exclusiva de una entidad; en esencia, son tarjetas de identificación electrónica emitidas por compañías de confianza. Los certificados digitales permiten a un usuario verificar a quién se ha emitido un certificado, así como el emisor del certificado.


Los certificados digitales son el vehículo que SSL utiliza para la criptografía de clave pública. La criptografía de clave pública utiliza dos claves criptográficas diferentes: una clave privada y una clave pública. La criptografía de clave pública también se conoce como criptografía asimétrica, porque puede cifrar la información con una clave y descifrarla con la clave complementaria desde un par de claves pública-privada determinado.
Resultado de imagen para certificados digitales
La información contenida en un certificado depende del propósito para el cual fue creado el certificado. Podemos clasificar los certificado atendiendo al propósito en:

Certificados de clave pública. Asocian una clave pública a alguna representación de la identidad de una entidad.

 La clave privada asociada a dicha clave pública es asumida que está en posesión de dicha entidad. Además se pueden incluir otras informaciones relevante como el perido de validad, identificador de los algoritmos para los cuales se puede usar la clave pública o políticas o restricciones de uso de dicho certificado. Son usados principalmente en protocolos relacionados con la autenticación de entidades.

Certificados de atributos. Normalmente no contienen claves públicas, sino que asocian otro tipo de información (ej roles, derechos de uso o privilegios) a alguna representación de la identidad de una entidad. Son usados principalmente en protocolos relacionados con la autorización de entidades.

Resultado de imagen para certificados digitales


Luis Carlos Camacho Rodriguez
Ingeniería De Software
Universidad Manuela Béltran.


IPv4

Internet Protocol Version 4 (IPv4)


¿Qué es IPv4?
  • Es uno de los principales protocolos en el conjunto de protocolos TCP/IP. Este protocolo funciona en la capa de red del modelo OSI y en la capa de Internet del modelo TCP/IP. Por lo tanto, este protocolo tiene la responsabilidad de identificar hosts basados en sus direcciones lógicas y para dirigir los datos entre ellos a través de la red subyacente.
  • IP proporciona un mecanismo para identificar de forma única los hosts por un esquema de direccionamiento IP. IP usa entrega de mejor esfuerzo, es decir, que no garantiza que los paquetes se entregarán al host destino, pero lo hará su mejor para llegar al destino. Protocolo de Internet versión 4 utiliza 32 bits dirección lógica.
  • IPv4 es un protocolo orientado hacia datos que se utiliza para comunicación entre redes a través de interrupciones (switches) de paquetes (por ejemplo a través de Ethernet). 
Tiene las siguientes características:
  • Es un protocolo de un servicio de datagramas no fiable (también referido como de mejor esfuerzo).
  • No proporciona garantía en la entrega de datos.
  • No proporciona ni garantías sobre la corrección de los datos.
  • Puede resultar en paquetes duplicado o en desorden.
Direcciones.
IPv4 utiliza direcciones de 32 bits (4 bytes) que limita el número de direcciones posibles a utilizar a 4,294,967,295 direcciones únicas. Sin embargo, muchas de estas están reservadas para propósitos especiales como redes privadas, Multidifusión (Multicast), etc. Debido a esto se reduce el número de direcciones IP que realmente se pueden utilizar, es esto mismo lo que ha impulsado la creación de IPv6 (actualmente en desarrollo) como reemplazo eventual dentro de algunos años para IPv4.

Representación de las direcciones.

Cuando se escribe una dirección IPv4 en cadenas, la notación más común es la decimal con puntos. Hay otras notaciones basadas sobre los valores de los octetos de la dirección IP.
Utilizando como ejemplo: www.alcancelibre.org que tiene como dirección IP 201.161.1.226 en la notación decimal con puntos:


Bloques reservados.


Referencia de sub-redes de IP versión 4.


La máscara de sub-red es utilizada para separar los bits de un identificados de una red a partir de los bits del identificados del anfitrión. Se escribe utilizando el mismo tipo de notación para escribir direcciones IP.


Recuperado de:

  • http://www.alcancelibre.org/staticpages/index.php/introduccion-ipv4
  • https://www.redeszone.net/app/uploads/2017/02/ipv4_logo.jpg?x=634&y=309


¿Qué es la Criptografía?

Criptografía es la ciencia y arte de escribir mensajes en forma cifrada o en código. Es parte de un campo de estudios que trata las comunicaciones secretas, usadas, entre otras finalidades, para:
  • autentificar la identidad de usuarios
  • autentificar y proteger el sigilo de comunicaciones personales y de transacciones comerciales y bancarias
  • proteger la integridad de transferencias electrónicas de fondos
Básicamente, a criptografía es la técnica que protege documentos y datos. Funciona a través de la utilización de cifras o códigos para escribir algo secreto en documentos y datos confidenciales que circulan en redes locales o en internet. Su utilización es tan antigua como la escritura.

Imagen extraída de : "http://cioal.com/wp-content/uploads/sites/2/2015/04/Trafico-encriptado.jpg"


Criptografía y Seguridad informática

Un mensaje codificado por un método de criptografía debe ser privado, o sea, solamente aquel que envió y aquel que recibe debe tener acceso al contenido del mensaje. Además de eso, un mensaje debe poder ser suscrito, o sea, la persona que la recibió debe poder verificar si el remitente es realmente la persona que dice ser y tener la capacidad de identificar si un mensaje puede haber sido modificado.
Imagen extraída de : "https://i2.wp.com/blog.conviso.com.br/wp-content/uploads/2017/03/criptogradia-dados.jpg?fit=810%2C566&ssl=1"


Tipos de criptografía: criptografía simétrica, criptografía asimétrica y criptografía hibrida.


La criptografía simétrica- también llamada criptografía de clave secreta o criptografía de una clave-. Es un método criptográfico en el que usa una misma clave para cifrar y descifrar mensajes. Tanto el emisor como el receptor deben ponerse de acuerdo de antemano sobre la clave a usar.

Imagen extraída de : "https://enekoamieva.com/wp-content/uploads/2015/12/cifrado-simetrico.png"

La criptografía asimétrica- también llamada criptografía de clave pública o criptografía de dos claves-. Es otro método criptográfico, alternativo a la criptografía simétrica, en el que se utiliza un par de claves para el envío de mensajes. Las dos claves pertenencen al emisor del mensaje a diferencia de la criptografía simétrica en la que el emisor sólo tiene un clave. Las dos claves pertenecen a la misma persona que ha enviado el mensaje. Una clave es pública y puede ser conocida a cualquier persona. La otra clave es privada y no puede ser conocida, nadie puede tener acceso a ella.

Imagen extraída: "https://enekoamieva.com/wp-content/uploads/2015/12/cifrado-asimetrico.png"


Tomado y adaptado de : 
http://comentariosdemislibrosfavoritos.blogspot.com/2016/04/tipos-de-criptografia-criptografia.html
https://tecnologia-informatica.com/que-es-la-criptografia/

Realizado por : Bryant Steven Rincon Valderrama 
                                  Arquitectura de Hardware
                                  Universidad Manuela beltran


¿Sabe usted que es Docker?

Docker 

Docker es un proyecto de código abierto que automatiza el despliegue de aplicaciones dentro de contenedores de software, proporcionando una capa adicional de abstracción y automatización de Virtualización a nivel de sistema operativo en Linux.​ Docker utiliza características de aislamiento de recursos del kernel Linux, tales como cgroups y espacios de nombres (namespaces) para permitir que "contenedores" independientes se ejecuten dentro de una sola instancia de Linux, evitando la sobrecarga de iniciar y mantener máquinas virtuales.

La idea detrás de Docker es crear contenedores ligeros y portables para las aplicaciones software que puedan ejecutarse en cualquier máquina con Docker instalado, independientemente del sistema operativo que la máquina tenga por debajo, facilitando así también los despliegues.
Docker
www.docker.com
Docker (container engine) logo.png
Información general
Desarrollador(es)Docker, Inc.
Autor(es)Solomon Hykes
Lanzamiento inicial13 de marzo de 2013
Última versión estable1.13.01​
18 de enero de 2017
GéneroVirtualización
Programado enGo
Sistema operativoLinux
Plataformax86-64 con kernel Linux
LicenciaApache License 2.0


                                                                                                                       Docker(N/N/)/https://es.wikipedia.org/wiki/Docker_(software)


Docker se compones de varios elementos fundamentales:


Imágenes y Contenedores
Los términos que hay que manejar con Docker son principalmente 2, las imágenes y contenedores.

Las imágenes en Docker se podrían ver como un componente estático, pues no son más que un sistema operativo base, con un conjunto de aplicaciones empaquetadas, mientras que un contenedor es la instanciación o ejecución de una imagen, pudiendo ejecutar varios contenedores a partir de una misma imagen.

Haciendo una analogía con la POO una imagen es una clase y un contenedor es la instanciación de una clase, es decir un objeto.

Resultado de imagen para Repositorios Docker que son

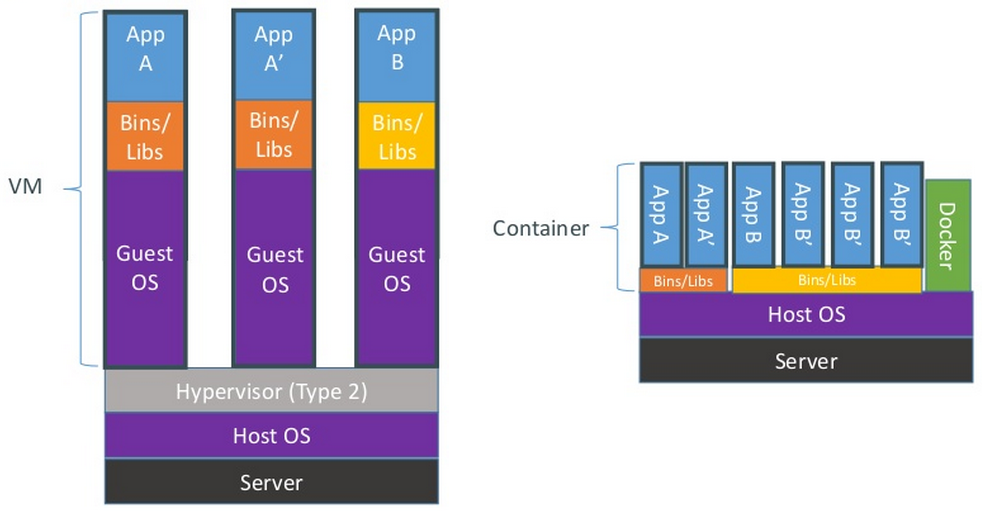
Docker vs Máquinas Virtuales
La gran diferencia es que una máquina virtual necesita contener todo el sistema operativo mientras que un contenedor Docker aprovecha el sistema operativo sobre el cual se ejecuta, comparte el kernel del sistema operativo anfitrión e incluso parte de sus bibliotecas.

En la siguiente imagen podemos ver esta diferencia entre el enfoque de las máquinas virtuales y el utilizado por Docker:


Respecto al almacenamiento en disco, una máquina virtual puede ocupar varios gigas ya que tiene que contener el sistema operativo completo, sin embargo los contenedores Docker sólo contienen aquello que las diferencia del sistema operativo en las que se ejecutan, por ejemplo un Ubuntu con Apache ocuparía unos 180 Mb.

Desde el punto de vista del consumo de procesador y de memoria RAM, los contenedores Docker hacen un uso mucho más eficiente del sistema anfitrión, pues comparten con él, el núcleo del sistema operativo y parte de sus bibliotecas, con lo que únicamente usarán la memoria y la capacidad de cómputo que estrictamente necesiten.

Otras ventajas destacables del uso de Docker serían:

Las instancias se arrancan en pocos segundos.
Es fácil de automatizar e implantar en entornos de integración continua.
Existen multitud de imágenes que pueden descargarse y modificarse libremente.


Luis Carlos Camacho Rodriguez
Ingeniería De Software
Universidad Manuela Béltran

IPV6

Que es IPv6?


El Protocolo de Internet versión 6, en inglés: Internet Protocol version 6 (IPv6), es una versión del Internet Protocol (IP), definida en el RFC 2460 y diseñada para reemplazar a Internet Protocol version 4(IPv4), que a 2016 se está implementando en la gran mayoría de dispositivos que acceden a Internet.


Diseñado por Steve Deering de Xerox PARC y Craig Mudge, IPv6 sujeto a todas las normativas que fuera configurado –está destinado a sustituir a IPv4, cuyo límite en el número de direcciones de red admisibles está empezando a restringir el crecimiento de Internet y su uso, especialmente en China, India, y otros países asiáticos densamente poblados–. El nuevo estándar mejorará el servicio globalmente; por ejemplo, proporcionará a futuras celdas telefónicas y dispositivos móviles sus direcciones propias y permanentes.


tomado de :
https://www.telehouse.com/2015/08/ipv4-vs-ipv6-how-the-upgrade-improves-routing-efficiency/

https://es.wikipedia.org/wiki/IPv6

echo por:
Cristian Camilo Ortiz Jimenez

Modelo TCP/IP

Modelo TCP/IP por capas


¿Qué es?

  • Es una denominación que permite identificar al grupo de protocolos de red que respaldan a Internet y que hacen posible la transferencia de datos entre redes de ordenadores. En concreto, puede decirse que TCP/IP hace referencia a los dos protocolos más trascendentes de este grupo: el conocido como Protocolo de Control de Transmisión (o TCP) y el llamado Protocolo de Internet (presentado con la sigla IP).                                                                                                        
  • El modelo TCP/IP, influenciado por el modelo OSI, también utiliza el enfoque modular (utiliza módulos o capas), pero sólo contiene cuatro:
  1. Capa de acceso a la red
  2. Capa de internet
  3. Capa de transporte
  4. Capa de aplicación


Funciones de las diferentes capas:

  1. Capa de acceso a la red: especifica la forma en la que los datos deben enrutarse, sea cual sea el tipo de red utilizado.
  2. Capa de Internet: es responsable de proporcionar el paquete de datos (datagrama).
  3. Capa de transporte: brinda los datos de enrutamiento, junto con los mecanismos que permiten conocer el estado de la transmisión.
  4. Capa de aplicación: incorpora aplicaciones de red estándar (Telnet, SMTP, FTP, etc.).

El grupo de protocolos TCP/IP fue diseñado para enrutar y ofrece un nivel alto de fiabilidad, lo que permite que sea adecuado para grandes redes y que posibilite el funcionamiento de Internet a nivel global. Además resulta compatible con las herramientas estándar que analizan el funcionamiento de la red. 

En cuanto a los puntos en contra del TCP/IP, suele mencionarse que es algo más complejo de configurar y de mantener bajo control que otros sistemas, y que puede funcionar con una lentitud notoria en las redes con un volumen de tráfico bajo.


Recuperado de:
  • https://06069cf4-a-62cb3a1a-s-sites.googlegroups.com/site/redesenlepoch/tcp-ip/TCPIP.png?attachauth=ANoY7cqp-o9Z_gKC37H8FebOjJRrxLs-P9DanXC3UfkvI9WF8A8lHcJJly7mF-81gXexP7gezz46w03bCTRifrNhTvb_nVMJnZDxNdfz7oHx2q4Ywi7H-uZVJw6ot9R0ZQ55C-BjokS-bMee8fFY4rQuacMvq5HiyRxYuGNvx4ljKiaSr3IPpUPbciVKz9AAkus-l908GqEIhb7aKQtAgWxxRjGzIHfvbA%3D%3D&attredirects=0
  • https://definicion.de/tcp-ip/
  • https://ldc.usb.ve/~daniela/tcp-ip/node22.html

Arquitectura CISC

Arquitectura CISC

En la arquitectura computacional, CISC (complex instruction set computer) es un modelo de arquitectura de computadora.
Los microprocesadores CISC tienen un conjunto de instrucciones que se caracteriza por ser muy amplio y permitir operaciones complejas entre operandos situados en la memoria o en los registros internos, en contraposición a la arquitectura RISC.

Este tipo de arquitectura dificulta el paralelismo entre instrucciones, por lo que, en la actualidad, la mayoría de los sistemas CISC de alto rendimiento implementan un sistema que convierte dichas instrucciones complejas en varias instrucciones simples del tipo RISC, llamadas generalmente microinstrucciones.

Los CISC pertenecen a la primera corriente de construcción de procesadores, antes del desarrollo de los RISC. Ejemplos de ellos son: Motorola 68000, Zilog Z80 y toda la familia Intel x86 usada en la mayoría de las computadoras personales actuales.


tomado de:
http://rcmcomputointegrado.blogspot.com/2012/03/arquitectura-risc-y-cisc.html


echo por:

Cristian Camilo Ortiz Jimenez